
الأمن السيبراني: المبادئ العلمية، بنية الأنظمة، وآليات الحماية الرقمية
دراسة في الركائز التقنية لشبكات المعلومات، التهديدات البرمجية، ونماذج الدفاع السيبراني الحديثة

الأمن السيبراني هو مجموعة الأدوات والسياسات والمفاهيم الأمنية والتدابير والإرشادات ومناهج إدارة المخاطر والتدريب والتقنيات المستخدمة لحماية البيئة السيبرانية وأصول المؤسسات والأفراد، بما في ذلك الأجهزة المتصلة والبرمجيات والخدمات وشبكات الاتصالات والبيانات المنقولة أو المخزّنة. هذا التعريف الذي صاغته توصية الاتحاد الدولي للاتصالات ITU-T X.1205 يضع المجال في موضعه الصحيح: ليس منتجاً برمجياً واحداً، ولا جداراً نارياً يُركَّب ثم يُنسى، بل منظومة علمية تهدف إلى حفظ ثلاث خصائص مترابطة للأصول الرقمية هي السرية والسلامة والتوفر.
يمتد أثر هذا المجال إلى أبعد من مراكز البيانات والشركات الكبرى. فالحساب المصرفي، والسجل الصحي الإلكتروني، ورسالة العمل المشفّرة، وكاميرا المنزل المتصلة بالإنترنت، كلها تقع داخل الفضاء السيبراني نفسه الذي تُدار فيه محطات الطاقة وشبكات الدفع. لذلك فإن فهم المبادئ لا يخدم المتخصص وحده؛ إنه يمنح القارئ العام لغة دقيقة لما يسمعه في الأخبار عن التشفير والتصيد وبرمجيات الفدية، ويمنح طالب علوم الحاسوب مساراً متدرجاً من النموذج المفاهيمي إلى البنية الرياضية والخوارزمية.
الأمن السيبراني في سطور: حماية الشبكات والأنظمة والبيانات والبشر المتفاعلين معها من الاختراق أو التعطيل أو التعديل أو الاستخدام غير المشروع، عبر طبقات تقنية وتنظيمية وإنسانية، وفق توازن محسوب بين السرية والسلامة والتوفر، مع إدراك أن الثقة المطلقة في المحيط الشبكي لم تعد نموذجاً كافياً.
اقرأ أيضاً: كيفية حماية البيانات الشخصية على الإنترنت: كيف تحمي خصوصيتك الرقمية؟
أبرز الخلاصات
- الأمن السيبراني أوسع من أمن المعلومات. الأول يحمي الفضاء السيبراني بأبعاده الفيزيائية والمنطقية والإنسانية، بينما يركز الثاني على حماية المعلومات أياً كان وعاؤها.
- ثالوث CIA ليس شعاراً، بل قيد تصميم. كل ضابط أمني يُقاس بمدى خدمته للسرية أو السلامة أو التوفر، وبما يتنازل عنه من أحدها لصالح الآخر.
- العنصر البشري سطح هجوم مصمَّم، لا خطأ جانبي. التصيد والهندسة الاجتماعية يفسران جانباً كبيراً من الاختراق الأولي، لا الثغرة البرمجية وحدها.
- التشفير يحمي القناة لا النية. بروتوكول TLS يثبت سرية النقل وصحة الشهادة، ولا يثبت أن الجهة جديرة بالثقة أخلاقياً أو تجارياً.
- حماية المحيط لم تعد كافية. العمل الهجين والسحابة والموردون الخارجيون جعلوا داخل الشبكة وخارجها حدوداً وهمية؛ ونموذج الثقة الصفرية يعالج هذه الفجوة بالتحقق المستمر.
- برمجيات الفدية تختلف عن الفيروس التقليدي في نموذج العمل. الفيروس يتكاثر ويعطّل، أما الفدية فتشفّر الأصول ثم تبتز التوفر نفسه، وكثيراً ما تضيف تسريب البيانات إلى ضغط الدفع.
- الحاسوب الكمي لا يكسر كل التشفير بالدرجة نفسها. خوارزمية شور تهدد RSA والمنحنيات الإهليلجية تهديداً بنيوياً، بينما يضعف غروفر التشفير المتماثل دون أن يسقطه إذا زيد طول المفتاح.
الدكتور بكر وائل يبرودي — خبير الأمن السيبراني ومستشار حماية البيانات
الدكتور معاوية أحمد الحموي — أستاذ وباحث في الرياضيات
المهندس عبد الله محمد جمال — خبير التقنيات الحديثة وهندسة البرمجيات
- الأمن السيبراني منظومة تحفظ السرية والسلامة والتوفر، لا منتجاً برمجياً واحداً.
- كل ضابط أمني يكلّف تنازلاً في أحد الأضلاع الثلاثة، فالتوازن قيد تصميم.
- حماية المحيط وحدها لا تكفي؛ الثقة الصفرية تتحقق من كل طلب باستمرار.
- التشفير يحمي القناة، لا نية الجهة المقابلة.
- التصيد نقطة الدخول في 60% من حالات الوصول الأولي، مقابل 21.3% للثغرات (ENISA 2025).
- هجمات DDoS تشكّل 77% من الحوادث بأثر تشغيلي منخفض، والفدية الأعلى أثراً.
- متوسط تكلفة تسريب البيانات عالمياً 4.44M USD في 2025 (IBM).
- فعّل مصادقة متعددة العوامل مقاوِمة للتصيد، وافصل الحساب الإداري عن التصفح.
- احتفظ بنسخ احتياطية معزولة واختبر استعادتها قبل أي هجوم فدية.
- أجرِ جرداً للشهادات والخوارزميات استعداداً للتشفير ما بعد الكم.
- قد يخزّن الخصوم حركة مشفّرة اليوم ليفكوها لاحقاً بحاسوب كمي؛ لذلك تهدد خوارزمية شور RSA وECC بنيوياً، بينما يكفي مع غروفر الانتقال إلى AES-256.
المفهوم والنطاق: ما هو الأمن السيبراني وما الحدود العلمية للمجال؟
يتعامل الأمن السيبراني مع بيئة غير مادية في ظاهرها، لكنها مشروطة بعتاد وكهرباء وبروتوكولات وبشر يتخذون قرارات تحت ضغط الوقت. حدوده العلمية ليست مرسومة بجدار واحد؛ فهي تتقاطع مع علوم الحاسوب، وهندسة الشبكات، والرياضيات التطبيقية، وعلم التشفير، وهندسة العوامل البشرية، والقانون التنظيمي. ما يميزه عن غيره من فروع الحماية أنه يفترض خصماً عاقلاً يتكيف، لا مجرد عطلاً عشوائياً في النظام.
لهذا السبب لا يُقاس نجاح المنظومة بعدد الأدوات المشتراة، بل بقدرتها على خفض المخاطر إلى مستوى مقبول للمؤسسة أو للفرد، مع الإبقاء على الوظيفة الأساسية للنظام. زيادة الضوابط قد ترفع السرية، لكنها قد تخفض التوفر أو تدفع المستخدم إلى تجاوز الحماية. هذه الموازنة ليست تفصيلاً إدارياً؛ إنها جزء من النظرية نفسها، ظهر مبكراً في مبادئ تصميم الأنظمة الآمنة لدى سالتزر وشرويدر عام 1975، ولا سيما مبدأ القبول النفسي للآلية الأمنية.
في السياق العربي، صاغت الهيئة الوطنية للأمن السيبراني في المملكة العربية السعودية تعريفاً تشغيلياً واضحاً يجعل الأمن السيبراني شاملاً لحماية الشبكات وأنظمة تقنية المعلومات والتقنيات التشغيلية ومكوناتها وخدماتها وبياناتها من الاختراق أو التعطيل أو التعديل أو الدخول أو الاستخدام أو الاستغلال غير المشروع، ويُدخل تحت هذا المفهوم أمن المعلومات والأمن الإلكتروني والأمن الرقمي. هذا التعريف مهم لأنه يمنع اختزال المجال في حماية الملفات المكتبية، ويُدخل المصانع ومحطات الطاقة ضمن النطاق نفسه.
التمييز المعرفي: الفرق بين الأمن السيبراني (Cybersecurity) وأمن المعلومات (Information Security)
أمن المعلومات أقدم مفهوماً وأوسع وعاءً. وظيفته حماية المعلومات من الإفشاء أو التعديل أو الفقدان، سواء أكانت على ورق أم في خزانة أم على قرص أم في محادثة. أما الأمن السيبراني فيختص بالبيئة المترابطة رقمياً: البروتوكولات، والخدمات السحابية، والأجهزة الطرفية، والبرمجيات، والمهاجم القادر على الوصول عبر الشبكة.
يمكن تلخيص الفرق على النحو الآتي: أمن المعلومات يجيب عن سؤال «كيف نحمي المعلومة؟»، بينما الأمن السيبراني يجيب عن سؤال «كيف نحمي النظام المتصل الذي تُنتج فيه المعلومة وتُنقل وتُعالج؟». كل أمن سيبراني يخدم أمن المعلومات، لكن العكس غير صحيح دائماً؛ حماية أرشيف ورقي بضوابط فيزيائية تدخل في أمن المعلومات دون أن تكون سيبرانية.
يظهر الخلط عملياً حين تُعامل شهادة ISO/IEC 27001:2022 وكأنها برنامج سيبراني مكتمل. المعيار يحدد متطلبات نظام إدارة أمن المعلومات، وهو إطار حوكمة ومخاطر، لا مجموعة تقنيات كشف. بالمقابل، إطار NIST CSF 2.0 الصادر في فبراير 2024 يرتب نتائج الأمن السيبراني حول ست وظائف: الحوكمة، والتعرّف، والحماية، والكشف، والاستجابة، والتعافي. الوظيفة السادسة «الحوكمة» إضافة جوهرية في الإصدار 2.0؛ إذ تنقل المجال من قائمة ضوابط تقنية إلى قرارات مؤسسية عن تقبّل المخاطر وسلاسل الإمداد.
| البُعد | أمن المعلومات | الأمن السيبراني |
|---|---|---|
| الموضوع المحمي | المعلومة أياً كان وعاؤها | الأنظمة والشبكات والبيانات والأشخاص في الفضاء السيبراني |
| الخصم النموذجي | الإفشاء أو الفقد أو التلاعب | خصم متصل يتكيف ويستثمر الثغرات والبروتوكولات |
| الأدوات الرئيسة | التصنيف، السياسات، التشفير، التحكم في الوصول | الجدار الناري، IDS/IPS، SIEM، الثقة الصفرية، اختبار الاختراق |
| المعيار المرجعي الشائع | ISO/IEC 27001 | NIST CSF، ضوابط NCA، أطر MITRE |
التطور التاريخي: من حماية أجهزة الحاسوب المركزية إلى الفضاء السيبراني الموزع
بدأت الحماية الرقمية حين كانت الحواسيب قليلة ومركزية. في أوائل السبعينيات ظهر برنامج Creeper على شبكة ARPANET بوصفه تجريباً ذاتي الانتشار، ثم جاء Reaper لإزالته، في مشهد يختصر إلى اليوم ثنائية الهجوم والدفاع. ومع انتشار الأنظمة متعددة المستخدمين، انتقل السؤال من «من يدخل القاعة؟» إلى «من يملك صلاحية الملف؟».
نقطة التحول الجماهيري كانت دودة موريس عام 1988، التي عطلت نسبة كبيرة من أجهزة الإنترنت آنذاك لا بعبقرية تخريب كاملة، بل باستغلال ثقة مفرطة بين الأنظمة وثغرات معروفة في الخدمات. منذ ذلك الحين لم يعد الأمن مسألة ضبط وصول محلي، بل مسألة reverse-engineering للبروتوكولات المفتوحة على شبكة لا تُوثق أطرافها مسبقاً.
في العقد الأول من القرن الحادي والعشرين، نقلت التجارة الإلكترونية البريد والبطاقات إلى TLS/SSL، وفرضت البرمجيات الخبيثة صناعة مضادات فيروسات واسعة. ثم جاءت الحوسبة السحابية والعمل عن بُعد، فانهار افتراض «داخل المؤسسة آمن». هجوم Stuxnet الذي كُشف عنه عام 2010 أوضح أن الفضاء السيبراني قادر على عبور الفجوة الهوائية إلى أنظمة صناعية، وأن أمن تكنولوجيا العمليات (OT) لم يعد امتداداً إدارياً لأمن تقنية المعلومات.
أما العقد الحالي فيتميّز بتصنيع الجريمة: برمجيات الفدية كخدمة، ووسطاء الوصول الأولي، ومنصات التصيد الجاهزة. تقرير ENISA Threat Landscape 2025 الذي حلّل 4875 حادثة بين يوليو 2024 ويونيو 2025 يصف بيئة ناضجة لا تنفصل فيها الجريمة عن النشاط الأيديولوجي والتجسس المرتبط بالدول.
أبعاد الفضاء السيبراني: الطبقة الفيزيائية، الطبقة المنطقية، والطبقة الإنسانية
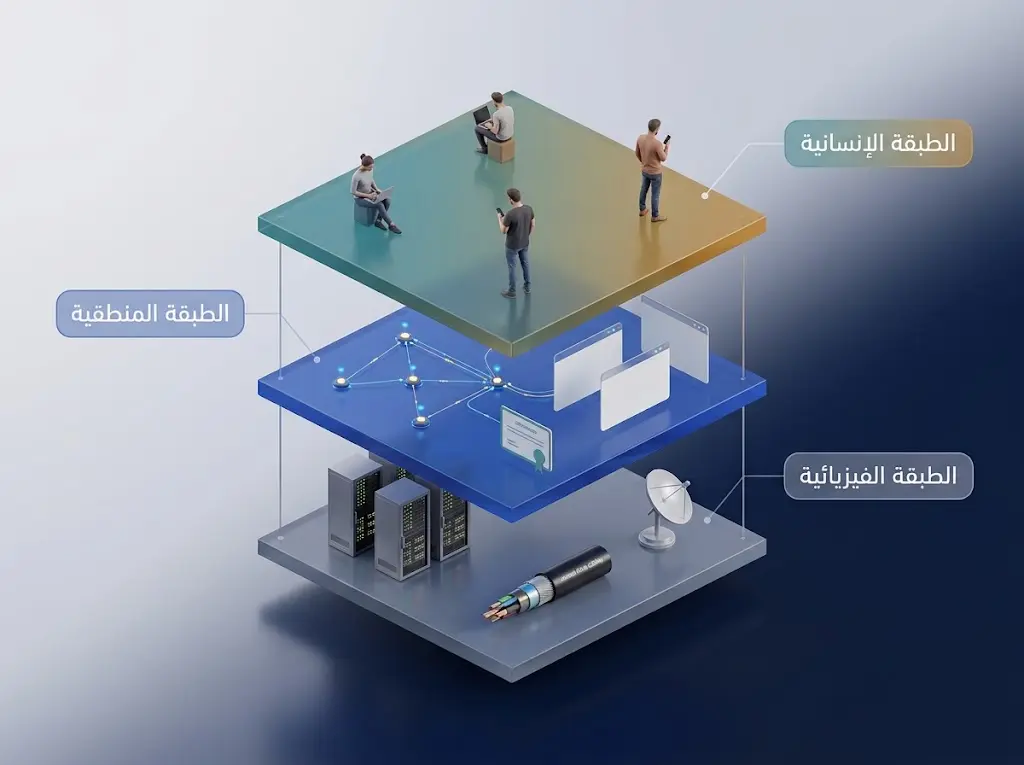
لا يوجد «فضاء سيبراني» معلّق في الفراغ. الطبقة الفيزيائية تشمل الكوابل ومراكز البيانات والأقمار الصناعية وأجهزة الاستشعار ووحدات التحكم الصناعية. من يخرب كابلاً بحرياً أو يزوّر جهازاً في سلسلة التوريد يهاجم الأمن السيبراني من أسفله.
الطبقة المنطقية هي البروتوكولات والعناوين وأنظمة التشغيل والتطبيقات والهويات الرقمية. هنا تعمل الجدران النارية، وهنا تُستغل ثغرة في مكتبة برمجية، وهنا يُزيَّف مسار التوجيه أو شهادة رقمية.
الطبقة الإنسانية هي القرارات: النقر على رابط، ومنح صلاحية لتطبيق، وتجاهل تحديث، وكتابة كلمة مرور على ورقة. كثيراً ما تُوصف هذه الطبقة بأنها «الأضعف»، والصياغة أدق إذا قيل إنها الأكثر ربحية للمهاجم؛ لأن خداع إنسان واحد قد يُسقط طبقات تقنية مكلفة. لذلك فإن التوعية ليست ملحقاً تدريبياً، بل ضابطاً هندسياً لسطح الهجوم.
الركائز النظريّة للأمن السيبراني: نماذج الحماية والسرية
قبل تصنيف الأدوات، يحتاج المجال إلى نماذج تقيس ماذا يُحمى ولماذا. النماذج الأربعة الآتية لا تتنافس؛ كل منها يجيب عن سؤال مختلف: ماذا نحفظ؟ كيف نتحكم في الدخول؟ كيف نرتب الطبقات؟ وكيف نحدّ من الضرر إذا سقط حساب؟
ثالوث الحماية الأساسي (CIA Triad): السرية، السلامة، والتوفر
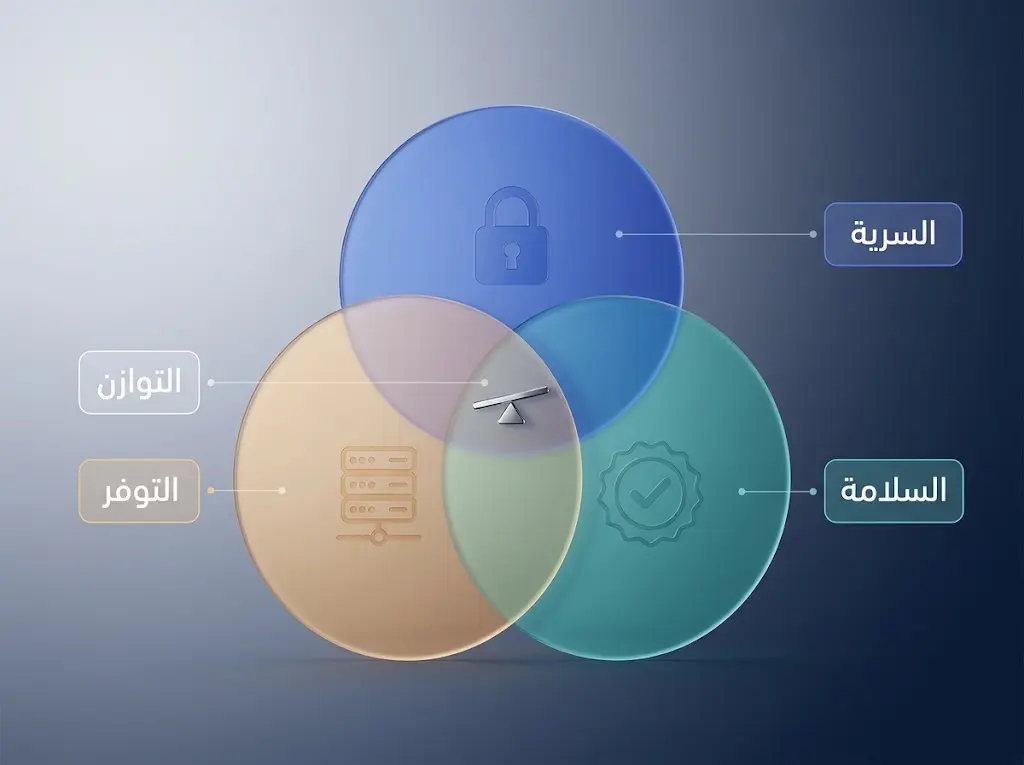
السرية (Confidentiality) تعني ألا تصل المعلومة إلا إلى من صُرّح له. آليتها الكلاسيكية التشفير والتحكم في الوصول، لكن سريّة مفتاح ضعيف أو سجل أذونات مبالغ فيه تنهار بسرعة.
السلامة (Integrity) تعني أن البيانات لم تُعدَّل على نحو غير مصرّح به، وأن مصدرها يمكن التحقق منه. دوال التجزئة والتوقيع الرقمي وسجلات التدقيق أدواتها الأساسية. سلامة زائفة أخطر أحياناً من فقد السرية؛ لأن قراراً طبياً أو مالياً مبنياً على رقم مزوَّر ينفَّذ بثقة كاملة.
التوفر (Availability) يعني أن النظام يقدم خدمته حين تُطلب. النسخ الاحتياطي، وتوزيع الأحمال، والحماية من حجب الخدمة، كلها ضوابط توفر. برمجيات الفدية تهاجم هذا الضلع مباشرة: البيانات موجودة، لكنها غير قابلة للاستخدام إلا بثمن.
يضمن الثالوث التوازن لا الكمال. نظام صناعي يوقف خط إنتاج عند أدنى شك قد يحفظ السلامة على حساب التوفر، ومستشفى يعطّل نظام السجلات من أجل تحديث أمني طارئ قد يؤذي المرضى. لذلك يُعاد ترتيب أولوية الأضلاع حسب السياق: في تقنية المعلومات التقليدية غالباً ما تتقدم السرية، وفي تكنولوجيا العمليات غالباً ما يتقدم التوفر والسلامة الفيزيائية.
نموذج AAA لتأمين الوصول: الإثبات (Authentication)، التفويض (Authorization)، والمحاسبة (Accounting)
الإثبات يجيب: هل أنت من تدّعي؟ كلمة المرور عامل معرفة، والجهاز أو المفتاح عامل امتلاك، والبصمة عامل وجود. المصادقة المتعددة العوامل (MFA) تجمع عاملين مختلفين في النوع، لا نسختين من العامل نفسه. إرشادات الهوية الرقمية المحدَّثة في NIST SP 800-63-4 (يوليو 2025) تميز مستويات ضمان المُثبِت، وتحذّر من الاعتماد على الرسائل القصيرة حين يتوفر عامل أقوى مقاوم للتصيد.
التفويض يجيب: ما الذي يُسمح لك بفعله بعد إثبات الهوية؟ الإثبات دون تفويض دقيق يمنح حساباً صحيحاً صلاحيات زائدة. هنا يلتقي النموذج مع مبدأ الحد الأدنى من الصلاحيات.
المحاسبة تجيب: ماذا فعلت ومتى؟ دون سجلات موثوقة الوقت ومقاومة للتلاعب، تنهار القدرة على التحقيق والتعافي. الجدار الناري الذي يمنع دون أن يسجّل، ونظام الكشف الذي ينبّه دون أثر قانوني قابل للتتبع، يترك الدفاع أعمى بعد الحادثة.
مبدأ الدفاع في العمق (Defense-in-Depth): التعددية الهيكلية لطبقات الحماية
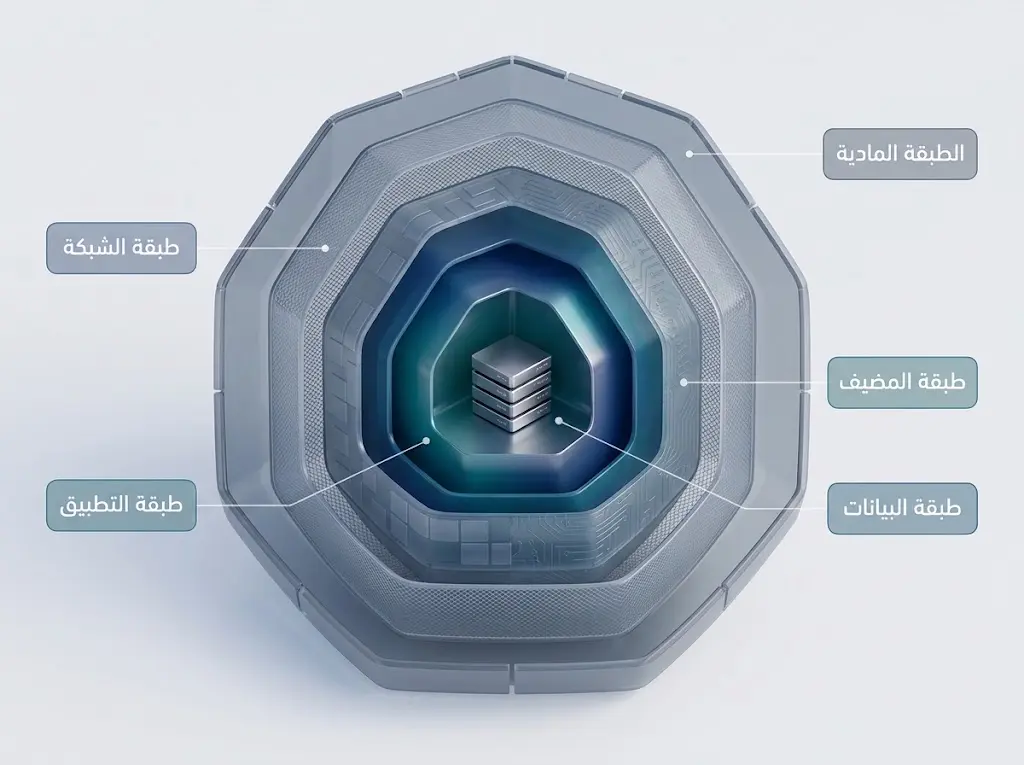
الدفاع في العمق يفترض أن كل طبقة ستفشل في لحظة ما. لذلك تُرتَّب ضوابط متمايزة: مادي، شبكي، على المضيف، على التطبيق، على البيانات، وعلى الإنسان. الجدار الناري لا يغني عن تحديث النظام، ونظام منع التسلل لا يغني عن التشفير، والتشفير لا يغني عن النسخ المعزولة إذا شُفّرت الفدية النسخ المتصلة نفسها.
قيمة المبدأ ليست في تكديس المنتجات، بل في استقلال آليات الفشل. إذا اعتمدت الطبقات كلها على الدليل النشط نفسه، سقطت معاً عند اختراقه. الاستقلال الوظيفي أهم من العدد.
مبدأ الحد الأدنى من الصلاحيات (Principle of Least Privilege)
يمنح الحساب أو الخدمة أو العملية أقل صلاحية لازمة لأداء المهمة، ولأقصر مدة لازمة. حساب مدير دائم على جميع الخوادم يخالف المبدأ ولو كان صاحبه موثوقاً؛ لأن الخصم يسرق الصلاحية لا النية. التطبيق العملي المعاصر هو الوصول عند الحاجة (Just-in-Time)، والصلاحيات القائمة على الدور مع مراجعة دورية، وعزل الحسابات الإدارية عن التصفح والبريد.
للقارئ غير المتخصص مثال يومي: تطبيق الطقس لا يحتاج إلى جهات الاتصال، وم ped موظف المالية لا يحتاج إلى تعديل نظام الموارد البشرية. كل صلاحية زائدة باب إضافي يُفتح بمفتاح مسروق واحد.
مجالات الأمن السيبراني وبنية الأنظمة الحساسة
يتفرع المجال إلى تخصصات لأن سطح الهجوم لم يعد نوعاً واحداً من الأنظمة. الشبكة، والتطبيق، والسحابة، والأنظمة الصناعية، لكل منها فيزياء فشل مختلفة.
أمن الشبكات والاتصالات (Network Security): البروتوكولات وحماية الممرات الرقمية
أمن الشبكات يحمي الممرات لا الملفات فقط. الجدار الناري (Firewall) يفلتر الحركة وفق سياسة: من يجوز أن يصل إلى أين وبأي بروتوكول. جدار الجيل التالي يضيف تفتيشاً على مستوى التطبيق، فيميّز تصفحاً مشروعاً عن قناة قيادة مخفية.
أنظمة كشف التسلل (IDS) تراقب وتُنبّه، وأنظمة منع التسلل (IPS) تتدخل لتقطيع الجلسة أو إسقاط الرزمة. الفرق بينهما فرق تكلفة الخطأ: الإنذار الكاذب في IDS يزعج المحلل، أما المنع الكاذب في IPS فقد يقطع خدمة شرعية. لذلك تُضبط حساسية القواعد وفق أثر التوفر.
بروتوكول TLS، وريث SSL، يؤمّن السرية والسلامة والمصادقة على مستوى النقل. الإصدار 1.3 أزال تبادل المفاتيح الثابت بأسلوب RSA، وفرض تبادلاً مؤقتاً يحقق السرية الأمامية: سرقة المفتاح الخاص للخادم لاحقاً لا تفك الجلسات القديمة. هذه نقلة معمارية أكثر مما تبدو في شريط المتصفح الأخضر.
التقسيم الشبكي (Segmentation) وشبكة الربط الصغرى (Microsegmentation) يحدّان الحركة الجانبية بعد الاختراق. شبكة مسطحة تمنح المهاجم، بعد نقطة دخول واحدة، حرية التجول كأن الداخل كله منزل واحد بلا أبواب.
أمن التطبيقات والبرمجيات (Application Security): دورة حياة التطوير البرمجي الآمن (SDLC)
معظم الثغرات التي تُستغل في الويب ليست ألغازاً رياضية؛ إنها حقن أوامر، وكسر تحكم في الوصول، وتسلسل غير آمن للبيانات. أمن التطبيقات يُدخل الضوابط إلى دورة حياة التطوير: المتطلبات، والتصميم، والكتابة، والاختبار، والنشر، والصيانة.
النموذج الآمن لا يؤجل الاختبار الأمني إلى ما بعد الإطلاق. مراجعة التصميم تهدد نماذج الثقة قبل أن تُكتب الشيفرة، والتحليل الساكن يلتقط أنماطاً خطرة، واختبار الاختراق على بيئة شبيهة بالإنتاج يكشف مسارات استغلال لا تظهر في الماسح الآلي. تكلفة إصلاح ثغرة في التصميم أقل بمراحل من إصلاحها بعد أن تُبنى عليها تكاملات تجارية.
سلسلة توريد البرمجيات صارت جزءاً من أمن التطبيق. مكتبة مفتوحة المصدر مخترقة، أو أداة بناء مسمومة، تُدخل الشفرة الخبيثة بتوقيع شرعي ظاهرياً. لذلك بات توقيع القطع البرمجية، وتثبيت الاعتماديات، ومراقبة سجلات البناء، ضوابط أمنية لا ترف تطوير.
أمن السحابة والبنى التحتية الافتراضية (Cloud Security)
السحابة لا تلغي المسؤولية؛ تعيد توزيعها. مزود الخدمة يؤمّن البنية التحتية المادية وطبقة المحاكاة الافتراضية وفق نموذج المسؤولية المشتركة، ويبقى المستأجر مسؤولاً عن الهوية والبيانات وإعداد الخدمات. خطأ إعداد واحد في حاوية تخزين عامة قد يسرّب ما لا تسربه ثغرة معقدة.
الهوية هي المحيط الجديد في السحابة. مفاتيح وصول دائمة في شيفرة التطبيق، وصلاحيات واسعة لدور حوسبي، وغياب تسجيل عمليات الإدارة، كلها مسارات اختراق متكررة. التشفير في أثناء النقل والتخزين ضروري، لكنه لا يحمي من خصم حصل على مفتاح فك التشفير عبر هوية مسروقة.
في المملكة العربية السعودية، طوّرت الهيئة الوطنية للأمن السيبراني ضوابط الأمن السيبراني للحوسبة السحابية (CCC – 2:2024) بوصفها امتداداً للضوابط الأساسية، يفصل متطلبات مزود الخدمة عن متطلبات المستأجر، ويربط الاستخدام الآمن بمتطلبات توطين البيانات. هذا مثال إقليمي موثّق على أن أمن السحابة صار تشريعاً وطنياً لا اختياراً تقنياً داخلياً.
اقرأ أيضاً: نماذج الحوسبة السحابية: IaaS، PaaS، وSaaS
أمن الأنظمة التشغيلية وتكنولوجيا العمليات (OT) وإنترنت الأشياء (IoT)
تكنولوجيا العمليات تدير المصانع والشبكات الكهربائية ومحطات المياه وأنظمة SCADA. أولوياتها معكوسة نسبياً عن تقنية المعلومات: توقف الخدمة قد يعني خطراً فيزيائياً، وزمن الاستجابة يُقاس بجزء من الثانية، والأجهزة قد تعمل بعمر تشغيل يتجاوز عقداً دون تحديث آمن. جدار ناري من عالم تكنولوجيا المعلومات إذا قطع اتصالاً صناعياً «احترازياً» قد يوقف توربيناً.
إنترنت الأشياء يوسّع المشكلة إلى أجهزة رخيصة، محدودة الحساب، صعبة التحديث، وكثيرة العدد: كاميرات، حسّاسات، عدّادات، سيارات. كثير منها يُشحن بكلمات مرور افتراضية، ويتحدث ببروتوكولات غير مشفّرة، ويُدار من سحابة الشركة المصنّعة في ولاية قضائية مختلفة. الهجوم لا يستهدف الجهاز لذاته دائماً؛ قد يستهدفه منصةً لبناء شبكة روبوتات أو بوابة إلى الشبكة الداخلية.
لذلك يُعَدُّ عزل شبكات OT عن الإنترنت الإداري، والمراقبة السلبية للبروتوكولات الصناعية، وإدارة دورة حياة الأجهزة الطرفية، أركاناً علمية مستقلة، لا نسخة مخففة من أمن المكاتب.
| وجه المقارنة | أمن تقنية المعلومات (IT) | أمن تكنولوجيا العمليات (OT) |
|---|---|---|
| الأنظمة المحمية | أنظمة المعلومات والمكاتب والخدمات | المصانع والشبكات الكهربائية ومحطات المياه وأنظمة SCADA |
| الضلع الذي يتقدم غالباً (CIA) | السرية | التوفرالسلامة الفيزيائية |
| معنى توقف الخدمة | تعطّل في خدمة معلوماتية | قد يعني خطراً فيزيائياً |
| زمن الاستجابة المطلوب | يختلف بحسب الخدمة | يُقاس بجزء من الثانية |
| عمر الأجهزة والتحديث | تطبيق الرقع والتحديثات ضابط أساسي | عمر تشغيل قد يتجاوز عقداً دون تحديث آمن |
| التحديث في نافذة تشغيل حرجة | يُطبَّق ضمن سياسة الرقع | يُرفض التحديث القسري |
| أثر ضابط شبكي مُسقَط بلا تكييف | منع كاذب قد يقطع خدمة شرعية (IPS) | جدار ناري مكتبي قد يقطع اتصالاً صناعياً ويوقف توربيناً |
| الضوابط المميزة | جدار ناري وIDS/IPS وSIEM وEDR | عزل شبكات OT عن الإنترنت الإداري ومراقبة سلبية للبروتوكولات الصناعية وإدارة دورة حياة الأجهزة |
| الموقع العلمي في المجال | أمن المكاتب والمعلومات | ركن علمي مستقل، لا نسخة مخففة من أمن المكاتب |
تشريح التهديدات السيبرانية: التصنيف والآليات
التهديد ليس اسماً في نشرة أخبار. هو سلسلة أفعال لها هدف، وأداة، ومسار دخول، وأثر. التصنيف الدقيق يمنع وصف كل حادثة بأنها «اختراق»، ويميز ما يُعالَج رقعة برمجية عما يُعالَج تدريباً أو هندسة شبكة.
البرمجيات الخبيثة (Malware): التمييز بين الفيروسات، الديدان، وبرمجيات الفدية (Ransomware)
الفيروس يلتصق بملف أو برنامج مضيف، وينتقل حين يُشغَّل المضيف. يحتاج إلى فعل بشري أو إلى تشغيل كائن مصاب. الدودة، بالمقابل، تنتشر ذاتياً عبر الشبكة باستغلال خدمة أو ثقة بين الأجهزة، كما فعلت دودة موريس. هذا الفرق يحدد الاستجابة: عزل ملف ضد فيروس، مقابل عزل شبكة ضد دودة.
برمجيات الفدية جنس مختلف في نموذج العمل الاقتصادي. بعد الدخول—غالباً عبر تصيد أو ثغرة في منفذ إدارة أو سرقة هوية—تُعطل النسخ المتصلة، وتشفّر البيانات بمفاتيح لا يملكها الضحية، ثم تُطلب فدية مقابل مفتاح الفك. النسخ الحديثة تضيف الابتزاز المزدوج: سرقة البيانات قبل التشفير والتهديد بنشرها حتى لو وُجدت نسخ احتياطية. بعض العمليات تضيف ابتزازاً ثلاثياً باستهداف زبائن الضحية أو جهات التنظيم.
إن الفدية لا «تحذف» التوفر فقط؛ تعيد تسعيره. وهذا يفسر لماذا تبقى، في تقييم ENISA لعام 2025، التهديد الأعلى أثراً في الاتحاد الأوروبي رغم أن عدد حوادث حجب الخدمة أكبر بكثير.
الهندسة الاجتماعية (Social Engineering): آليات اختراق العنصر البشري والتصيد الاحتيالي (Phishing)
الهندسة الاجتماعية تستغل الثقة والاستعجال والخوف والسلطة، لا الثغرة البرمجية. التصيد الاحتيالي أكثر أشكالها تكراراً: رسالة تبدو من بنك أو مدير أو شركة شحن، تقود إلى صفحة مقلَّدة أو إلى مرفق خبيث. التصيد الموجَّه (Spear Phishing) يصمَّم لشخص بعينه بمعلومات مجمّعة من مصادر مفتوحة. التصيد الصوتي والرسائل الفورية صارا امتداداً للنمط نفسه.
تقرير ENISA 2025 يجعل التصيد نقطة الدخول في 60% من حالات الوصول الأولي المرصودة، مقابل 21.3% لاستغلال الثغرات. النسبة لا تعني أن الثغرات غير خطرة؛ تعني أن المهاجم يفضّل، حين يتيسر، خداع صاحب الصلاحية على كسر الخوارزمية. تقرير IBM Cost of a Data Breach 2025 يسجّل أن التصيد كان أكثر متجهات الاختراق تكراراً في عيّنة الدراسة بنسبة 16% من الحوادث، بمتوسط تكلفة نحو 4.8 ملايين دولار أميركي لكل حادثة.
المصادقة المتعددة العوامل المقاوِمة للتصيد، والتحقق خارج القناة عند طلب تحويل مالي، وتقليل الصلاحيات الإدارية على حسابات البريد، ضوابط تقلل عائد الخداع. التوعية وحدها لا تغلق الباب إذا بقي النظام يصدق كل من نقر.
هجمات الشبكات والبروتوكولات: هجمات حجب الخدمة (DDoS) وهجمات الوسيط (MitM)
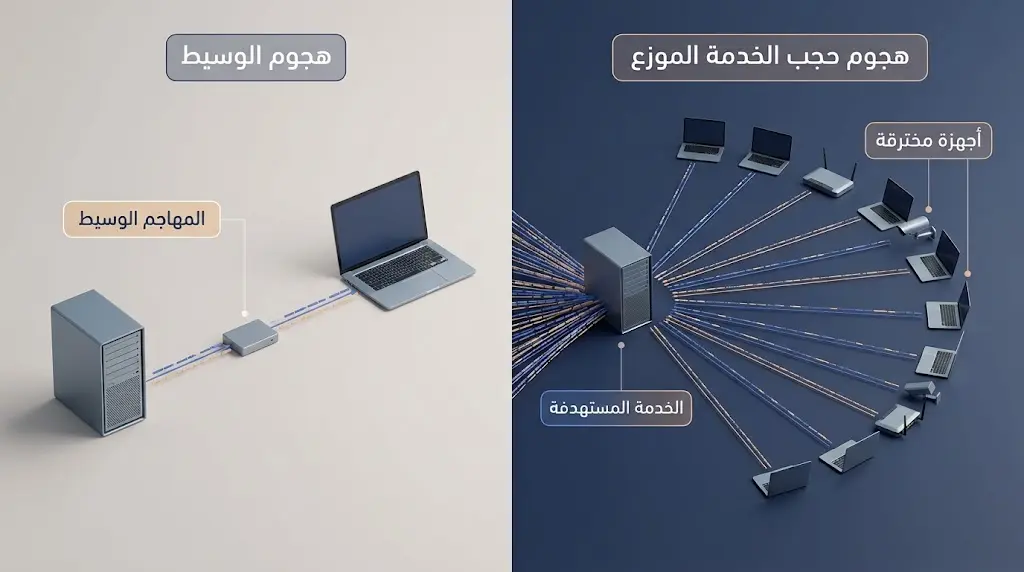
هجوم حجب الخدمة الموزع يغرق الخدمة بطلبات من شبكة أجهزة مخترقة حتى يتعذر على المستخدم الشرعي الوصول. أثره على السرية محدود في صورته الخام، لكنه يضرب التوفر مباشرة، وقد يُستخدم ستاراً لعملية أخرى. في مجموعة بيانات ENISA 2025 شكّلت هجمات DDoS نحو 77% من الحوادث المسجَّلة، ومعظمها مرتبط بنشاط أيديولوجي منخفض الأثر التشغيلي؛ نحو 2% فقط من حوادث هذا النشاط أدت إلى انقطاع خدمة فعلي.
هجوم الوسيط يتموضع بين طرفين يتوهمان أنهما يتحدثان مباشرة، فيقرأ أو يعدّل الحركة. الحماية منه ليست «إخفاء IP» كما يُشاع، بل تشفير موثَّق: TLS مع التحقق من السلسلة الشهادية، وتثبيت الشهادة حين يلزم، ورفض الشبكات المفتوحة دون قناة موثوقة. بروتوكول قديم أو شهادة منتهية أو تجاهل تحذير المتصفح يعيد هجوم الوسيط إلى دائرة الإمكان.
الثغرات غير المعروفة (Zero-Day Exploits) والهجمات المتقدمة المستمرة (APTs)
الثغرة غير المعروفة تُستغل قبل أن يتوفر ترقيع رسمي، أو قبل أن يعلم بها البائع. قيمتها عالية لأنها تتجاوز أدوات التوقيع التقليدية. لكن معظم الحوادث الناجحة لا تحتاج صفراً يومياً؛ يكفي تأخر مؤسسي في تطبيق رقعة معروفة.
الهجمات المتقدمة المستمرة نمط عمليات أكثر مما هي برمجية واحدة: استطلاع طويل، دخول هادئ، تثبيت حضور، حركة جانبية، وسرقة بيانات أو تهيئة لتعطيل لاحق. تُربط غالباً بفاعلين ذوي موارد عالية. إطار MITRE ATT&CK وُلد أصلاً لتوثيق سلوك هذه المجموعات على شبكات المؤسسات، ثم اتسع إلى السحابة والهوية والأنظمة الصناعية.
سلسلة القتل السيبرانية (Cyber Kill Chain) التي صاغتها لوكهيد مارتن تفكك الهجوم إلى مراحل: الاستطلاع، والتسليح، والإيصال، والاستغلال، والتثبيت، والقيادة والسيطرة، ثم الأفعال على الأهداف. فائدتها أنها تُظهر أن الدفاع لا يحدث في لحظة واحدة؛ كسر أي حلقة كافٍ لإفشال السلسلة، والكشف المبكر في الاستطلاع أرخص من التعافي بعد الأفعال على الأهداف.
-
1الاستطلاعالكشف المبكر هنا أرخص
-
2التسليح
-
3الإيصال
-
4الاستغلال
-
5التثبيت
-
6القيادة والسيطرة
-
7الأفعال على الأهدافالتعافي بعدها أعلى كلفة
| نوع التهديد | آلية العمل | نقطة الدخول المعتادة | الضلع الأكثر تأثراً (CIA) | الاستجابة الأنسب |
|---|---|---|---|---|
| الفيروس (Virus) | يلتصق بملف مضيف ويعمل حين يُشغَّل | فعل بشري أو تشغيل كائن مصاب | التوفر | عزل الملف المصاب |
| الدودة (Worm) | تنتشر ذاتياً عبر الشبكة | استغلال خدمة أو ثقة بين الأجهزة | التوفر | عزل الشبكة |
| برمجيات الفدية (Ransomware) | تشفّر البيانات وتبتز مقابل المفتاح، وقد تسرّبها | تصيد أو ثغرة منفذ إدارة أو هوية مسروقة | التوفرالسرية | نسخ معزولة واختبار استعادة |
| التصيد (Phishing) | يستغل الثقة والاستعجال والخوف | رسالة أو صفحة مقلَّدة أو مرفق خبيث | السرية | MFA مقاوِمة للتصيد وتحقق خارج القناة |
| حجب الخدمة الموزع (DDoS) | يغرق الخدمة بطلبات من أجهزة مخترقة | شبكة أجهزة مخترقة (Botnet) | التوفر | توزيع الأحمال والحماية من حجب الخدمة |
| هجوم الوسيط (MitM) | يتموضع بين طرفين فيقرأ الحركة أو يعدّلها | شبكة مفتوحة أو شهادة منتهية أو تحذير متجاهَل | السريةالسلامة | TLS مع التحقق من السلسلة وتثبيت الشهادة |
| الثغرة غير المعروفة (Zero-Day) | تُستغل قبل توفر رقعة رسمية | ثغرة لا يعلم بها البائع | حسب الهدف | طبقات دفاع مستقلة وكشف سلوكي |
| التهديد المتقدم المستمر (APT) | استطلاع ثم دخول هادئ ثم ثبات وحركة جانبية | تصيد موجَّه أو ثغرة معروفة غير مرقَّعة | السريةالتوفر | كسر حلقة في سلسلة القتل وكشف مبكر وفق ATT&CK |
ما الذي تكشفه أرقام الحوادث عندما تُفصل عن أثرها؟
تُعرض إحصاءات الأمن السيبراني غالباً بوصفها عدّاً للحوادث، فيبدو الأكبر عدداً هو الأخطر. إعادة ترتيب الأرقام المنشورة تظهر علاقة معكوسة بين الحجم والأثر، وتمنع قراءة مضللة للخطر.
في تقرير ENISA Threat Landscape 2025 بلغ عدد الحوادث المحلَّلة 4875 حادثة. إذا كانت هجمات DDoS تشكّل 77% منها، فإن نحو 3754 حادثة تقع في هذا الصنف عالي التكرار، ويتبقى نحو 1121 حادثة (23%) لكل ما سواها من تسلل وبرمجيات خبيثة وتجسس وفدية. الإدارة العامة كانت الهدف الأكثر تكراراً بنحو 38% من الحوادث، وهيمن عليها حجب الخدمة منخفض الأثر. في المقابل، صنّف التقرير برمجيات الفدية التهديد الأعلى أثراً، لا الأعلى عدداً.
نسبة التصيد إلى استغلال الثغرات في الوصول الأولي تساوي 60 ÷ 21.3 ≈ 2.8. أي أن الخداع البشري، في هذه العيّنة الأوروبية، أكثر تكراراً بنحو ثلاثة أضعاف من كسر البرمجية نقطةَ دخول. هذا الاشتقاق لا يُلغي خطر الثغرات؛ يضبط أولوية الاستثمار في الطبقة الإنسانية والهوية إلى جانب الرقع.
على مستوى التكلفة، انخفض متوسط تكلفة حادثة تسريب البيانات عالمياً في تقرير IBM لعام 2025 إلى 4.44 ملايين دولار أميركي، بعد 4.88 ملايين في 2024، أي بانخفاض مطلق قدره 0.44 مليون دولار، يعادل نحو 9%. في الفترة نفسها بلغ المتوسط في الولايات المتحدة 10.22 ملايين دولار، أي نحو 2.3 ضعف المتوسط العالمي، وبلغ متوسط قطاع الرعاية الصحية 7.42 ملايين دولار، أي نحو 1.67 ضعف المتوسط العالمي، رغم انخفاضه عن العام السابق. دورة حياة الحادثة—من التسلل إلى الاحتواء—هبطت إلى 241 يوماً.
تشير هذه المقارنة إلى أن تحسين الكشف والاحتواء قادر على خفض الفاتورة حتى في بيئة تهديد مرتفعة. الفارق هنا لا يعني أن الخطر تراجع عالمياً بالضرورة؛ التقرير نفسه ينسب جانباً من الانخفاض إلى الأتمتة الدفاعية، ويسجّل في الوقت عينه أن 16% من الحوادث تضمنت استخدام المهاجمين للذكاء الاصطناعي، غالباً في التصيد والتزييف العميق. الارتباط بين الأتمتة وانخفاض التكلفة معقول، لكنه ليس برهاناً سببياً كاملاً خارج منهجية العيّنة وحدودها (الحوادث المتوسطة الحجم دون الأصغر والأكبر تطرفاً).
| المؤشر | القيمة | المصدر | القراءة العلمية |
|---|---|---|---|
| الحوادث المحلَّلة (07/2024 – 06/2025) | 4875 | ENISA 2025 | عيّنة أوروبية، لا تُعمَّم على كل البيئات |
| حصة هجمات DDoS | 77% (≈ 3754) | ENISA 2025 | أعلى الفئات تكراراً أثر تشغيلي منخفض |
| بقية الحوادث (تسلل وخبيثة وتجسس وفدية) | 23% (≈ 1121) | ENISA 2025 | الأقل عدداً والأعلى أثراً |
| الإدارة العامة هدفاً | ≈ 38% | ENISA 2025 | يهيمن عليها حجب الخدمة منخفض الأثر |
| حوادث النشاط الأيديولوجي المسببة لانقطاع فعلي | ≈ 2% | ENISA 2025 | الكثرة العددية لا تعني أثراً مرتفعاً |
| التصيد نقطةَ وصول أولي | 60% | ENISA 2025 | الخداع البشري أكثر شيوعاً من كسر البرمجية |
| استغلال الثغرات نقطةَ وصول أولي | 21.3% | ENISA 2025 | خطر قائم، وأولويته في الرقع والهوية معاً |
| نسبة التصيد إلى الثغرات | ≈ 2.8 : 1 | اشتقاق (60 ÷ 21.3) | يضبط أولوية الاستثمار في الطبقة الإنسانية |
| متوسط تكلفة التسريب عالمياً (2025) | 4.44M USD | IBM 2025 | أقل بنحو 9% من 4.88M USD في 2024 |
| متوسط التكلفة في الولايات المتحدة | 10.22M USD | IBM 2025 | ≈ 2.3 ضعف المتوسط العالمي |
| متوسط تكلفة قطاع الرعاية الصحية | 7.42M USD | IBM 2025 | ≈ 1.67 ضعف المتوسط العالمي |
| دورة حياة الحادثة (من التسلل إلى الاحتواء) | 241 days | IBM 2025 | تحسين الكشف والاحتواء يخفض الفاتورة |
| حوادث استخدم فيها المهاجمون الذكاء الاصطناعي | 16% | IBM 2025 | غالباً في التصيد والتزييف العميق |
الأسس التشفيرية والرياضية للأمن السيبراني
التشفير هو الآلية التي تجعل السرية ممكنة عبر قناة غير موثوقة. فكرته بسيطة في الغاية، دقيقة في الحساب: تحويل بيانات مقروءة إلى صورة لا تفيد من يراها دون مفتاح، مع القدرة على التحقق من أنها لم تُبدَّل.
الفرق بين التشفير المتماثل والتشفير غير المتماثل (Symmetric vs. Asymmetric Cryptography)
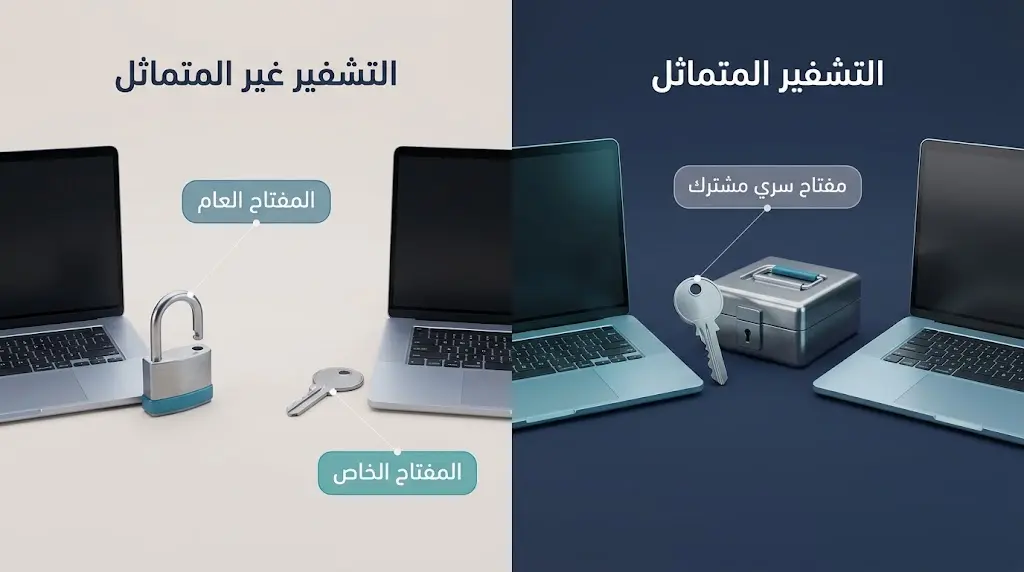
في التشفير المتماثل يشترك الطرفان في مفتاح واحد للتشفير وفك التشفير. سرعته عالية، وملاءمته لتشفير الأقراص والجلسات الكبيرة واضحة. معيار AES المعتمد في FIPS 197 يعالج كتلاً طولها 128 بت، بمفاتيح 128 أو 192 أو 256 بت، عبر 10 أو 12 أو 14 جولة على الترتيب، وفق شبكة تعويض وتبديل (Rijndael) اختارها NIST عام 2000. مشكلته العملية ليست كسره بالقوة العمياء في الظروف الحالية، بل توزيع المفتاح: كيف يتفق طرفان على سر مشترك إذا كانت القناة مراقبة؟
التشفير غير المتماثل يفصل المفتاح إلى عام وخاص. العام يُنشر، والخاص لا يغادر صاحبه. RSA يبني الأمان على صعوبة تحليل العدد المركب إلى عامليه الأوليين. إذا كان:
n = p × q
فإن معرفة n لا تكفي عملياً لاستخراج p وq حين يكونان أوليين كبيرين مختارين بعناية. المنحنيات الإهليلجية (ECC) تبني الأمان على صعوبة اللوغاريتم المنفصل على زمرة النقاط؛ مفاتيحها أقصر من RSA عند مستوى أمان كلاسيكي مكافئ، ولذلك هيمنت على TLS الحديثة والهواتف.
الثمن الحسابي واضح: العمليات غير المتماثلة أثقل بمراحل. لذلك لا تُشفَّر الملفات الكبيرة بـ RSA مباشرة. النموذج الهجين السائد يولّد مفتاح جلسة متماثلاً، ويحمي هذا المفتاح القصير بالخوارزمية غير المتماثلة، ثم تُشفَّر البيانات بـ AES. هكذا تعمل حماية البيانات عبر شبكة غير آمنة: ثقة رياضية في مسألة صعبة، لا ثقة أخلاقية في مزود المسار.
| الخاصية | متماثل (مثل AES) | غير متماثل (مثل RSA / ECC) |
|---|---|---|
| المفتاح | سر مشترك واحد | زوج عام/خاص |
| السرعة | عالية، مناسبة للكتل الكبيرة | أبطأ، مناسبة للمفاتيح والتواقيع |
| المشكلة الرياضية | أمان القوة العمياء وتصميم الجولات | التحليل إلى عوامل أو اللوغاريتم المنفصل |
| الاستخدام النموذجي | تشفير الجلسة والقرص | تبادل المفاتيح والتوقيع الرقمي |
| التهديد الكمي | ضعف بفعل خوارزمية غروفر (يُعالَج بتطويل المفتاح) | كسر بنيوي بفعل خوارزمية شور |
دوال التجزئة (Hash Functions) واختبار سلامة البيانات
دالة التجزئة تأخذ دخلاً بأي طول وتعيد بصمة ثابتة الطول. SHA-256، ضمن معيار FIPS 180-4، تنتج 256 بت. الخصائص المطلوبة ثلاث: مقاومة إيجاد الأصل (Preimage)، ومقاومة إيجاد أصل ثانٍ، ومقاومة التصادم. أي تعديل طفيف في الملف يغيّر البصمة على نحو غير قابل للتنبؤ عملياً.
التجزئة ليست تشفيراً؛ لا مفتاح فيها ولا فك. فائدتها التحقق من السلامة، واشتقاق المفاتيح، وتوقيع الملخص بدل توقيع الملف كاملاً. تخزين كلمات المرور يجري على ملح وتجزئة بطيئة مصممة لهذا الغرض، لا على SHA-256 وحده بعدد تكرار واحد؛ لأن السرعة هنا لصالح المهاجم.
البنية التحتية للمفاتيح العامة (PKI) والشهادات الرقمية
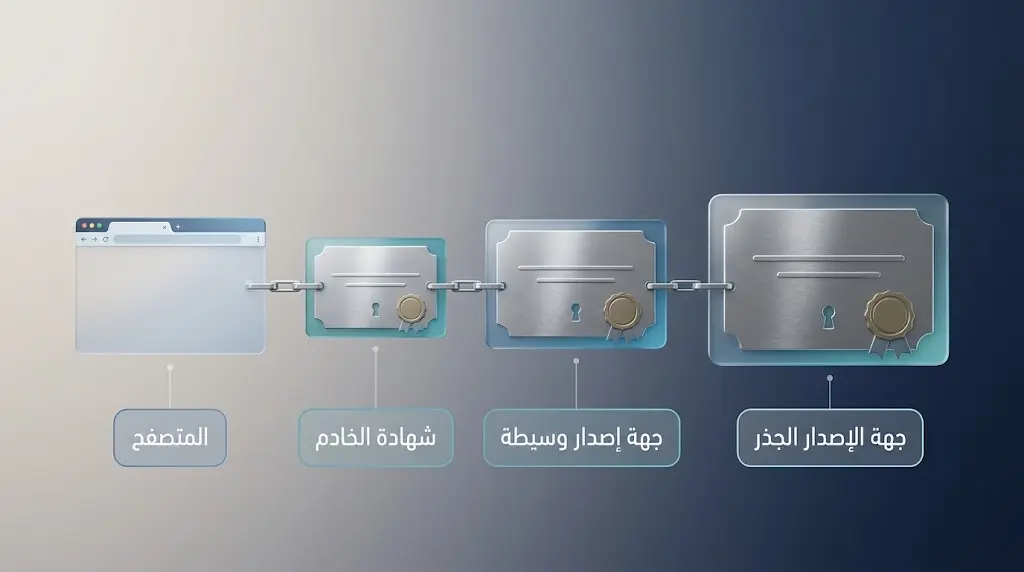
PKI هي النظام الذي يربط مفتاحاً عاماً بهوية عبر شهادة توقّعها جهة إصدار موثوقة (CA). المتصفح لا «يثق بالموقع» بمعنًى أخلاقي؛ يتحقق أن سلسلة الشهادات تصل إلى جذر مخزَّن سلفاً، وأن الاسم يطابق، وأن الشهادة سارية وغير ملغاة.
ضعف السلسلة يسقط النموذج: جهة إصدار مخترقة، أو خوارزمية توقيع مهجورة، أو مستخدم يتجاهل التحذير. الشفافية في السجلات العامة للشهادات، والتثبيت (Pinning) في التطبيقات الحساسة، وإلغاء الشهادات بفعالية، طبقات تكمل الرياضيات. من دون PKI يعود سؤال توزيع المفاتيح كما كان قبل 1976، أي قبل تبادل Diffie–Hellman.
الحد الذي يتوقف عنده تطويل المفتاح الكلاسيكي
يركز التفسير التمهيدي عادةً على أن «المفتاح الأطول أكثر أماناً»، وهذا صحيح داخل نموذج الخصم الكلاسيكي. لكن عند الانتقال إلى نموذج الخصم الكمي تتغير الخريطة على نحو غير خطي. خوارزمية شور (1994) تحل تحليل العوامل واللوغاريتم المنفصل—بما فيه المنحنيات الإهليلجية—في زمن حدودي على حاسوب كمي واسع ومتسامح مع الخطأ. عندها لا يشتري RSA-4096 أمناً متناسباً مع تضاعف الطول؛ المسألة نفسها تسقط. بل إن تقديرات الموارد تشير إلى أن كسر ECC المكافئ كلاسيكياً لـ RSA-2048 قد يكون أقرب منالاً للحاسوب الكمي المبكر من كسر RSA-2048 نفسه، لأن بنية المسألة وحجم الحالة الكمية يختلفان. هذا «الانقلاب الأمني» يفسّر لماذا لا يُعَدُّ الهروب من RSA إلى ECC إستراتيجية ما بعد كم، رغم أن ECC أقوى عملياً اليوم على العتاد الكلاسيكي.
خوارزمية غروفر، بالمقابل، تسارع البحث العمى إلى نحو
O(2k/2)
بدل O(2k). أثرها على AES-128 يخفض الأمان الفعلي نحو 64 بت، وهو تدهور مهم لكنه يُعالَج بالانتقال إلى AES-256، لا بهجر التشفير المتماثل. لذلك اختار NIST في أغسطس 2024 عائلة مختلفة تماماً للمفاتيح العامة: مسائل الشبكيات (Module-LWE) في FIPS 203 (ML-KEM) وFIPS 204 (ML-DSA)، مع توقيع احتياطي قائم على التجزئة في FIPS 205 (SLH-DSA). أهمية هذا المستوى من الدقة أنه يفصل بين ما يُطوَّل مفتاحه وما يجب استبدال رياضياته، ويمنع تسويف الهجرة بانتظار «حاسوب كمي ظاهر في الأخبار»، بينما تُخزَّن اليوم حركة مشفّرة كي تُفك غداً فيما يُعرف بالحصاد الآن والفك لاحقاً.
النماذج والهياكل الدفاعية المتقدمة
نموذج الثقة الصفرية (Zero Trust Architecture): التحقق الدائم وعدم إعطاء أسبقية للثقة
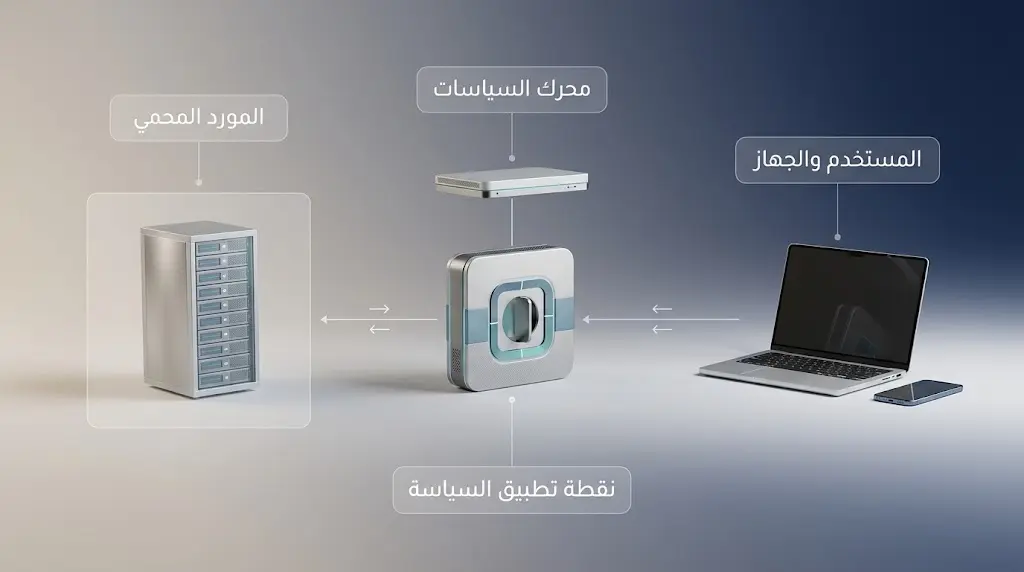
النماذج التقليدية لحماية المحيط تفترض أن داخل الشبكة محل ثقة، وخارجها محل ريبة. الجدار الناري على الحافة كان التجسيد الهندسي لهذا الافتراض. العمل عن بُعد، والسحابة المتعددة، والأجهزة الشخصية، والموردون، جعلوا «الداخل» مفهوماً إدارياً لا طوبولوجيا يمكن غلقها.
وثيقة NIST SP 800-207 تعرّف الثقة الصفرية بأنها مجموعة نماذج تنقل الدفاع من المحيط الساكن إلى المستخدمين والأصول والموارد. لا تُمنح ثقة ضمنية بناءً على الموقع الجغرافي أو عنوان الشبكة أو ملكية الجهاز. المورد—ملف أو خدمة أو واجهة—هو ما يُحمى، لا قطعة الشبكة.
التنفيذ ليس منتجاً واحداً. عناصره المتكررة: التحقق الصريح في كل طلب، والوصول بأقل صلاحية، وافتراض الاختراق، والتقسيم الدقيق، ومراقبة مستمرة للصحة الأمنية للجهاز والجلسة. التحقق المستمر (Continuous Verification) يعني أن نجاح تسجيل الدخول الصباحي لا يمنح تفويضاً مفتوحاً حتى المساء؛ تغيّر الجهاز أو المكان أو السلوك يعيد تقييم السياسة. في يونيو 2025 أصدر NIST أيضاً دليل الممارسة SP 1800-35 لتطبيقات عملية متعددة البائعين، مؤكداً أن الثقة الصفرية مبادئ تُحسَّن باستمرار لا شهادة امتثال تُعلَّق على جدار.
| وجه المقارنة | حماية المحيط التقليدية | الثقة الصفرية (Zero Trust) |
|---|---|---|
| افتراض الثقة | الداخل موثوق والخارج مشبوه | لا ثقة ضمنية بحسب الموقع أو عنوان الشبكة |
| الوحدة المحمية | قطعة الشبكة (المحيط) | المورد: ملف أو خدمة أو واجهة |
| موضع الضابط الرئيس | جدار ناري على الحافة | نقطة تطبيق سياسة أمام كل مورد |
| توقيت التحقق | عند الدخول غالباً | مستمر مع كل طلب |
| حجم الصلاحيات | واسع بعد تجاوز المحيط | أقل صلاحية لازمة ولأقصر مدة |
| الحركة الجانبية بعد الاختراق | متاحة غالباً في الشبكة المسطحة | محدودة بالتقسيم الدقيق |
| موقفه من الاختراق | يُعامَل كاستثناء | يُفترض وقوعه دائماً |
| دور حالة الجهاز والسلوك | محدود في القرار | تُعاد السياسة عند تغيّر الجهاز أو المكان أو السلوك |
| الملاءمة للسحابة والعمل عن بُعد | ضعيفة لأن «الداخل» صار مفهوماً إدارياً | مصممة لهذه البيئات |
| طبيعة التنفيذ | جهاز أو منتج على حافة الشبكة | مبادئ تُحسَّن باستمرار، لا منتج واحد |
| المرجع | النموذج الأمني التقليدي | NIST SP 800-207 وSP 1800-35 |
نمذجة التهديدات وتصنيف المخاطر: استعراض إطاري STRIDE وMITRE ATT&CK
STRIDE إطار تصميم من مايكروسوفت يساعد مهندس النظام على سؤال ستة أسئلة: انتحال الهوية، والتلاعب، وإنكار الفعل، وإفشاء المعلومات، وحجب الخدمة، ورفع الصلاحيات. فائدته مبكرة في دورة الحياة؛ يكشف سوء نمذجة الثقة قبل كتابة الشيفرة.
MITRE ATT&CK قاعدة معرفة سلوكية مبنية على رصد واقعي، لا على تصور نظري للهجمات. التكتيك هو «لماذا» يفعل الخصم ما يفعل (الوصول الأولي، التنفيذ، الثبات، رفع الصلاحيات، الوصول إلى الاعتماديات، الحركة الجانبية، والتأثير…). والتقنية هي «كيف». المصفوفة تُستخدم لتخطيط الفريق الأحمر، وقياس تغطية الكشف، وملء فجوات SIEM. بخلاف سلسلة القتل الخطية، يسمح ATT&CK بتكرار الحلقات والعودة إلى الخلف؛ الخصم الحقيقي لا يسير في خط مستقيم.
لا يغني إطار عن الآخر. STRIDE يُحسن التصميم، وATT&CK يُحسن الرصد والصيد، وCSF يرتب الحوكمة، وISO يدير النظام الإداري. الخلط بينها يُنتج امتثالاً ورقياً دون دفاع.
منظومات الكشف والاستجابة: أدوات SIEM وSOAR وحلول EDR/XDR
مركز العمليات الأمنية (SOC) هو الطبقة البشرية-التقنية التي تحول السجلات إلى قرار. نظام إدارة المعلومات والأحداث الأمنية (SIEM) يجمع السجلات من الجدران النارية والخوادم والسحابة ونقاط النهاية، ويوحّد الوقت، ويربط الأحداث، وينبّه وفق قواعد وتحليلات.
SOAR يضيف الأتمتة: تنسيق الاستجابة المتكررة، مثل عزل جهاز أو تعطيل حساب، وفق سيناريوهات مجرَّبة. الأتمتة هنا ليست بديلاً عن المحلل؛ هي اختصار لزمن الاحتواء في الحوادث النمطية، وخطر إذا نُفّذت قاعدة خاطئة على نطاق واسع.
EDR يراقب نقطة النهاية بعمق: العمليات، والذاكرة، وسلسلة الاستغلال. XDR يوسّع الرؤية عبر البريد والهوية والسحابة والشبكة. القيمة ليست في الاختصار التسويقي، بل في ربط هوية مسروقة بجلسة سحابية بعملية غير معتادة على الجهاز. من دون جودة بيانات وتغطية أصول، تتحوّل هذه المنظومات إلى مستودعات إنذارات.
تقييم المناعة السيبرانية والتطبيقات العملية
تقييم الثغرات (Vulnerability Assessment) وتحليل المخاطر
تقييم الثغرات مسح منهجي للأصول بحثاً عن عيوب معروفة: إعدادات ضعيفة، نسخ غير مرقّعة، خدمات مكشوفة. يُنتج قائمة مرتبة وفق خطورة نظرية شائعة مثل CVSS. هذا ضروري، لكنه وصف لحالة سطحية في لحظة زمنية.
تحليل المخاطر يسأل سؤالاً مختلفاً: ما احتمال استغلال هذه الثغرة في سياقنا، وما أثر ذلك على العمل؟ ثغرة عالية الرقم على خادم اختبار معزول أقل خطراً من ثغرة متوسطة على نظام صناعي متصل. الهيئة الوطنية للأمن السيبراني أصدرت في يوليو 2025 الإطار الوطني لإدارة مخاطر الأمن السيبراني (NFCRM – 1:2025) ليوحّد هذا المنطق على مستوى الجهات وعلى المستوى الوطني، بما في ذلك الأدوار والمسؤوليات وتمييز الخطر الأصيل عن المتبقي بعد الضوابط.
الضوابط الأساسية للأمن السيبراني ECC 2-2024 تترجم هذا إلى حد أدنى إلزامي للجهات الحكومية ولمن يشغّل بنى تحتية وطنية حساسة. وفي مؤشر الاتحاد الدولي للاتصالات للأمن السيبراني لعام 2024، صُنفت المملكة ضمن الشريحة الأولى «النموذجية»، محققة الدرجة الكاملة 100/100 على خمسة محاور: قانونية، وتقنية، وتنظيمية، وبناء قدرات، وتعاون. الترجمة العربية الرسمية لإطار NIST CSF 2.0 التي راجعها مجلس الأمن السيبراني في الإمارات مثال إقليمي موازٍ على توطين المعايير لا استيراد أسمائها فقط.
اختبار الاختراق (Penetration Testing) وتكتيكات المحاكاة (الفريق الأحمر ضد الفريق الأزرق)
اختبار الاختراق عملية هجومية مصرّح بها تحاكي خصماً للوصول إلى هدف متفق عليه: حساب نطاق، أو بيانات، أو سيطرة. الفرق عن المسح أن المختبر يستغل ويسلسل ويُظهر أثراً عملياً، لا قائمة CVE. تقرير اختراق جيد يسرد المسار لا العيوب المعزولة: كيف صار بريد موظف باباً إلى وحدة تحكم النطاق.
الفريق الأحمر يوسّع الاختبار إلى محاكاة خصم مستمر، بأهداف عملياتية، وغالباً دون إعلان كامل للمدافعين. الفريق الأزرق يدافع ويكشف ويستجيب. تمارين الفريق البنفسجي تجمع الدروس فوراً: كل تقنية هجومية تقابلها فرضية كشف. الخلط بين المسح السنوي وهذه التمارين يترك المؤسسة غارقة في تقارير ثغرات منخفضة السياق، دون اختبار قدرتها على ملاحظة خصم يتحرك بهدوء أسابيع.
الآفاق العلمية والتحديات المستقبلية للأمن السيبراني
الذكاء الاصطناعي في الساحة السيبرانية: الأتمتة الدفاعية مقابل الهجمات التكيفية
الذكاء الاصطناعي يسرّع الطرفين. دفاعياً، يساعد على تصنيف الإنذارات، وكشف الشذوذ السلوكي، وترجمة السجلات إلى قصص حوادث. تقرير IBM 2025 يربط جزءاً من انخفاض متوسط التكلفة بسرعة الاحتواء المدعومة بالأتمتة. هجومياً، يخفض زمن صياغة رسالة تصيد مقنعة من ساعات إلى دقائق، ويُحسن التزييف الصوتي، وقد يساعد في اكتشاف أنماط استغلال.
الخطر المنهجي ليس «ذكاءً خارقاً يكسر AES»، بل زيادة في معدل إطلاق الهجمات الاجتماعية وتخصيصها، مع اتساع ظل الذكاء الاصطناعي غير المدار داخل المؤسسات. التقرير نفسه يقدّر أن الحوادث المتصلة بما يُسمى الذكاء الاصطناعي الظل رفعت التكلفة فوق المتوسط العالمي. لذلك فإن حوكمة النماذج والبيانات والتوكيلات صارت مسألة أمن سيبراني، لا مسألة ابتكار منفصلة.
ما يزال كثير من نتائج هذا المحور ناشئاً: العيّنات تجارية، والتعريفات غير موحّدة، ونسبة الإسناد إلى الذكاء الاصطناعي تعتمد على تصريحات المؤسسات. الاتجاه البحثي حقيقي، واليقين أقل من العناوين.
اقرأ أيضاً:
- تعلم الآلة: كيف نبرمج الحواسيب لتفكر وتستنتج وتتخذ القرارات بنفسها
- الذكاء الاصطناعي التوليدي: كيف يعمل وما تطبيقاته في 2026؟
الحوسبة الكوانتمية وتحدي كسر التشفير: الطريق نحو تشفير ما بعد الكم (Post-Quantum Cryptography)
حاسوب كمي واسع متسامح مع الخطأ قادر على تشغيل خوارزمية شور سيكسر البنية التحتية الحالية للمفاتيح العامة: RSA، وDiffie–Hellman، وECDSA. لا يوجد حتى الآن حاسوب بهذه المواصفات التشغيلية، لكن زمن الهجرة أطول من زمن ظهور الآلة؛ الشهادات والعقود والأنظمة المضمنة تعيش سنوات، والحركة المشفّرة اليوم قد تُفك غداً.
مسار NIST بعد ثماني سنوات من التقييم أنتج في 13 أغسطس 2024 ثلاثة معايير نهائية: ML-KEM لتغليف المفاتيح (من عائلة Kyber)، وML-DSA للتوقيع (من عائلة Dilithium)، وSLH-DSA توقيعاً احتياطياً قائماً على التجزئة. في مارس 2025 أُعلن اختيار HQC آلية تغليف إضافية قائمة على الشيفرات لا الشبكيات، لتنويع الرهان الرياضي. التشفير القائم على الشبكيات يظل المرشح الأبرز للانتشار العام بسبب توازن الحجم والسرعة، مع بقاء خطر مشترك: ضعف مستقبلي في فرضية Module-LWE قد يصيب آليتي التغليف والتوقيع الشبكيين معاً، ولهذا وُضع البديل الهاشّي والكودي.
الهجرة ليست استبدال دالة في سطر واحد. تحتاج جرداً للمفاتيح والشهادات والبروتوكولات، ودعم هجين في TLS يجمع الكلاسيكي وما بعد الكم في مرحلة انتقالية، واختبار أداء على الأجهزة المقيدة. المرونة التشفيرية—أي قدرة النظام على تبديل الخوارزمية دون إعادة بناء التطبيق—صارت متطلباً هندسياً لا ترفاً بحثياً.
اقرأ أيضاً: ميكانيكا الكم: المبادئ الأساسية وتطبيقاتها
ما بين الخرافة والحقيقة
❌ الخرافة: الأمن السيبراني شأن الشركات الكبرى والحكومات، والمستخدم العادي خارج المعادلة.
✅ الحقيقة: الأجهزة الشخصية والحسابات البريدية نقاط إسقاط شائعة لشبكات الروبوتات وسرقة الهوية، وهي ذاتها متجه الدخول إلى شبكات العمل عبر الحسابات المنزلية المختلطة.
❌ الخرافة: وجود قفل HTTPS في المتصفح يعني أن الموقع آمن وجدير بالثقة.
✅ الحقيقة: TLS يحمي النقل من التنصت والتلاعب في الطريق، ويثبت الارتباط بين الاسم والشهادة، ولا يحكم على شرعية النشاط أو خلو الموقع من الاحتيال.
❌ الخرافة: برمجيات الفدية فيروس تقليدي يُزال بمضاد فيروسات ثم تعود الملفات.
✅ الحقيقة: نموذج الفدية تشفير ابتزازي للبيانات، وكثيراً ما يسبقه تسريب. التعافي يعتمد على نسخ معزولة واختبار استعادة، لا على حذف ملف خبيث فقط.
❌ الخرافة: الجدار الناري المغلق والمسح السنوي للثغرات يكافئان اختبار اختراق وبناء ثقة صفرية.
✅ الحقيقة: المسح يصف عيوناً معروفة، والاختراق يختبر المسارات، والثقة الصفرية تعيد تعريف الثقة نفسها. أدوات الحافة لا تعوّض هوية مسروقة داخل الخدمة السحابية.
التوصية العلمية من موقعنا
- ارسم سلسلة الأفعال قبل شراء الأداة. فهم مسار الوصول الأولي فالثبات فالحركة الجانبية يوضح أين ينفع EDR وأين ينفع تقسيم الشبكة، ويمنع تكديس منتجات تغطي التكتيك نفسه مرتين وتترك تكتيكاً مجاوراً فارغاً.
- ميّز عدّ الحوادث عن قياس الأثر. بيئة يغلب عليها حجب الخدمة منخفض الضرر ليست بالضرورة أأمن من بيئة قليلة الحوادث وعالية الفدية. مؤشرات المخاطر يجب أن توزن بالأثر على التوفر والسلامة لا بالتكرار وحده.
- اجعل الهوية محيطاً، لا كلمة مرور. المصادقة المتعددة العوامل المقاومة للتصيد، والصلاحيات الزمنية، وفصل الحساب الإداري عن التصفح، تطبيقات مباشرة لمبدأي AAA والحد الأدنى من الصلاحيات على حسابات الأفراد لا المؤسسات فقط.
- لا تُسقط فيزياء OT على نماذج IT. عزل شبكات التحكم، ورفض التحديث القسري في نافذة تشغيل حرجة، ومراقبة البروتوكولات الصناعية، أأمن من فرض جدار ناري مكتبي قد يقطع دورة تحكم.
- ابنِ مرونة تشفيرية الآن، لا بعد ظهور الحاسوب الكمي. جرد الشهادات والخوارزميات، ودعم الهجين في TLS، ومتابعة FIPS 203/204/205، رد علمي على تهديد الحصاد الآن والفك لاحقاً، حتى والجهاز الكمي الواسع غير موجود بعد.
- اختبر الدفاع بخصم محاكى، لا بماسح فقط. تقييم الثغرات ضروري للصيانة، لكنه لا يجيب هل يلاحظ الفريق الأزرق حركة LATERAL هادئة. تمرين أحمر-أزرق واحد موثّق أغنى من مئات الإنذارات غير المربوطة.
- عامل الذكاء الاصطناعي بوصفه سطح هجوم ومسرّعاً دفاعياً معاً. حوكمة النماذج والبيانات تمنع «الظل»، أما وعود الكشف الذاتي الكامل فما تزال اتجاهاً ناشئاً لا حقيقة تشغيلية مستقرة في كل بيئة.
الأمن السيبراني، في جوهره، علم تصميم أنظمة تعمل وسط خصم يتكيف: يحفظ سراً قابلاً للقياس، وسلامة قابلة للتحقق، وتوفراً قابلاً للاستعادة، دون أن يمنح الموقع الجغرافي أو اسم الشبكة ثقة مجانية. قيد المجال الدائم أن كل ضابط له ثمن في الأداء أو التعقيد أو السلوك البشري؛ وإهمال هذا الثمن لا يرفع الأمان، بل يدفع المستخدم والنظام إلى الالتفاف عليه. السؤال الذي يبقى مفتوحاً أمام المهندس والقارئ معاً ليس «هل نثق؟» بل «ماذا نتحقق منه، وكم مرة، وبأي دليل؟»
يستند هذا المقال إلى أحدث المعايير والدلائل الإرشادية الرسمية المعتمدة:
- NIST CSF 2.0 (2024): إطار الأمن السيبراني بوظائفه الست: الحوكمة والتعرّف والحماية والكشف والاستجابة والتعافي.
- NIST SP 800-207 وSP 1800-35 (2020 و2025): معمارية الثقة الصفرية ودليل تطبيقها العملي.
- NIST SP 800-63-4 (2025): إرشادات الهوية الرقمية ومستويات ضمان المصادقة.
- NIST FIPS 197 وFIPS 180-4: معيار التشفير AES ومعيار دوال التجزئة SHA.
- NIST FIPS 203 وFIPS 204 وFIPS 205 (أغسطس 2024): معايير التشفير ما بعد الكم ML-KEM وML-DSA وSLH-DSA.
- ISO/IEC 27001:2022: متطلبات نظام إدارة أمن المعلومات.
- ITU-T X.1205: التعريف الدولي المرجعي للأمن السيبراني.
- الهيئة الوطنية للأمن السيبراني (السعودية): ECC 2-2024 وCCC 2:2024 وNFCRM 1:2025.
- MITRE ATT&CK: قاعدة المعرفة السلوكية لتكتيكات الخصوم وتقنياتهم.
- ENISA Threat Landscape 2025: تقرير مشهد التهديدات الأوروبي، وIBM Cost of a Data Breach 2025 لتكلفة الحوادث.
المصادر والمراجع
موقع خلية لا يتحمل أي مسؤولية قانونية أو علمية ناتجة عن استخدام المعلومات الواردة في هذا المحتوى دون الرجوع إلى المختصين المؤهلين.
الدكتور معاوية أحمد الحموي — أستاذ وباحث في الرياضيات
المهندس عبد الله محمد جمال — خبير التقنيات الحديثة وهندسة البرمجيات


